Chaque année, chaque rapport sur la cybersécurité comme ceux de l’ANSSI par exemple (l’édition pour 2024 ici), les cybermenaces évoluent en permanence, les outils d’attaques sont de plus en plus perfectionnés. Aujourd’hui, les entreprises ne peuvent plus se contenter d’une sécurité “théorique”. La surface d’attaque s’élargit, les infrastructures se complexifient et les attaquants perfectionnent leurs méthodes. Face à ce constat, le test d’intrusion – ou pentest – s’impose comme une démarche concrète, efficace et proactive pour évaluer la solidité d’un système d’information. Alors qu’est-ce que révèle un test d’intrusion sur le SI d’une entreprise ? Pourquoi auditer la sécurité réelle d’un système d’information ?
L’équipe SkillX a récemment mené différents tests d’intrusion pour des entreprises clientes (externes ici), dont nous anonymisons ici les informations, évidemment. Ces missions offensives ont permis de mettre en lumière plusieurs failles critiques et de tirer des enseignements riches pour toutes les organisations qui souhaitent mieux protéger leur patrimoine numérique.
Une approche rigoureuse : méthodologie offensive basée sur les standards OWASP et PTES
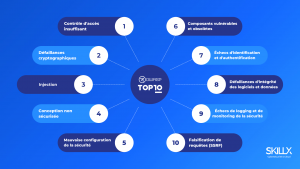
En nous basant sur des standards type OWASP et PTES, notre équipe a construit une démarche / une approche segmentée en plusieurs étapes :
- Reconnaissance externe,
- Tests en boîte noire, boîte grise, boîte blanche,
- Cartographie des services,
- Analyse de configuration,
- Priorisation des vulnérabilités détectées.
Le tout en mobilisant des outils tels que Nmap, Metasploit, TestSSL.sh ou encore des scripts internes spécialisés, dans le but d’obtenir le plus d’informations possible et d’aller aussi loin qu’il se peut.
Vulnérabilités détectées : un panorama représentatif des risques en entreprise
Chaque pentest diffère d’un autre, et cache toujours son lot de surprises. Que ce soit en black ou grey box, on ne s’attend jamais à ce qu’on va pouvoir trouver. Voici quelques petits exemples de ce qu’on a pu trouver sur différents pentests :
- Fuite d’informations techniques : messages d’erreur, headers HTTP et fichiers oubliés fournissent aux attaquants des données exploitables,
- Récupération de clés API, permettant d’accéder à différentes données sensibles,
- Protocoles non sécurisés : l’utilisation de HTTP et MySQL non chiffré expose les données en transit,
- Transfert de zone DNS non restreint : une mauvaise configuration donne accès à l’architecture réseau complète,
- Injection LDAP : l’exploitation d’un champ utilisateur a permis d’énumérer des comptes et d’extraire des condensats de mots de passe,
- Débordement de tampon : un service FTP interne permettait de contourner l’authentification,
- Version obsolète de Windows : un système non maintenu a pu être compromis à distance via des exploits connus.
Assurément, chaque faille a été accompagnée de recommandations techniques précises, priorisées en fonction de leur criticité et de la facilité de mise en œuvre, permettant ainsi aux clients de prioriser les remédiations à mettre en place.
Mais surtout, ce que ce test nous enseigne, c’est que… l’enjeu est aussi dans les basiques.
Ce retour d’expérience confirme que beaucoup d’incidents de sécurité peuvent être évités en appliquant des mesures de cybersécurité élémentaires : durcissement des configurations, supervision active, gestion des vulnérabilités, mise à jour régulière des systèmes, mais aussi sensibilisation des équipes.
Vous souhaitez savoir ce que votre propre SI révèle vraiment ? En quête de test d’intrusion ?
Contactez-nous pour organiser un audit de sécurité sur mesure. SkillX vous accompagne dans la détection, l’analyse et la remédiation de ces failles critiques. Notre objectif : permettre à nos clients de reprendre la maîtrise de leur surface d’exposition numérique.